Methodologie & Kryptografischer Algorithmus
Bei KopfOderZahl.eu lehnen wir deterministische Pseudo-Zufallsgeneratoren und undurchsichtige Skripte ab. Dieses Dokument legt die mathematische Architektur unserer Hardware-Entropie (W3C CSPRNG), die physikalischen Verzerrungen realer Münzen nach der Stanford-Universität und die wissenschaftlichen Integritätstests unserer Plattform offen.
W3C CSPRNG Entropie-Inspektor
Teste den kryptografischen Entropie-Pool deines eigenen Prozessors in Echtzeit. Jeder Klick erzeugt 128 Bit echte Hardware-Entropie via window.crypto.getRandomValues:
0x7F4A8C2B 1. Warum Standard-Websites mit Pseudozufall versagen
Die überwältigende Mehrheit der im Internet verfügbaren Münzwurf-Websites nutzt simples JavaScript über die Standardfunktion Math.random. In modernen Browser-Engines (wie Googles V8 oder Apples WebKit) basiert diese Funktion auf dem xorshift128+-Algorithmus.
Obwohl xorshift128+ für einfache grafische Animationen ausreichend schnell ist, weist es gravierende Nachteile für faire Schiedsentscheidungen und wissenschaftliche Stochastik auf:
- Deterministischer Pseudozufall (PRNG): Die Zahlenfolge wird durch eine feste mathematische Formel aus einem Anfangs-Seed generiert. Bei Kenntnis des internen Zustands ist die nächste Zahl zu 100% vorhersagbar.
- Periodizität und Klumpenbildung: In kurzen Testfolgen (10 bis 100 Würfe) neigen einfache PRNGs zu unnatürlicher Serienbildung oder verfrühter Wiederholung.
- Keine kryptografische Sicherheit: Für rechtlich bindende Schiedsverfahren, Sportwetten oder wissenschaftliche Versuche ist die einfache
Math.random-Funktion gemäß dem W3C-Sicherheitsleitfaden ungeeignet.
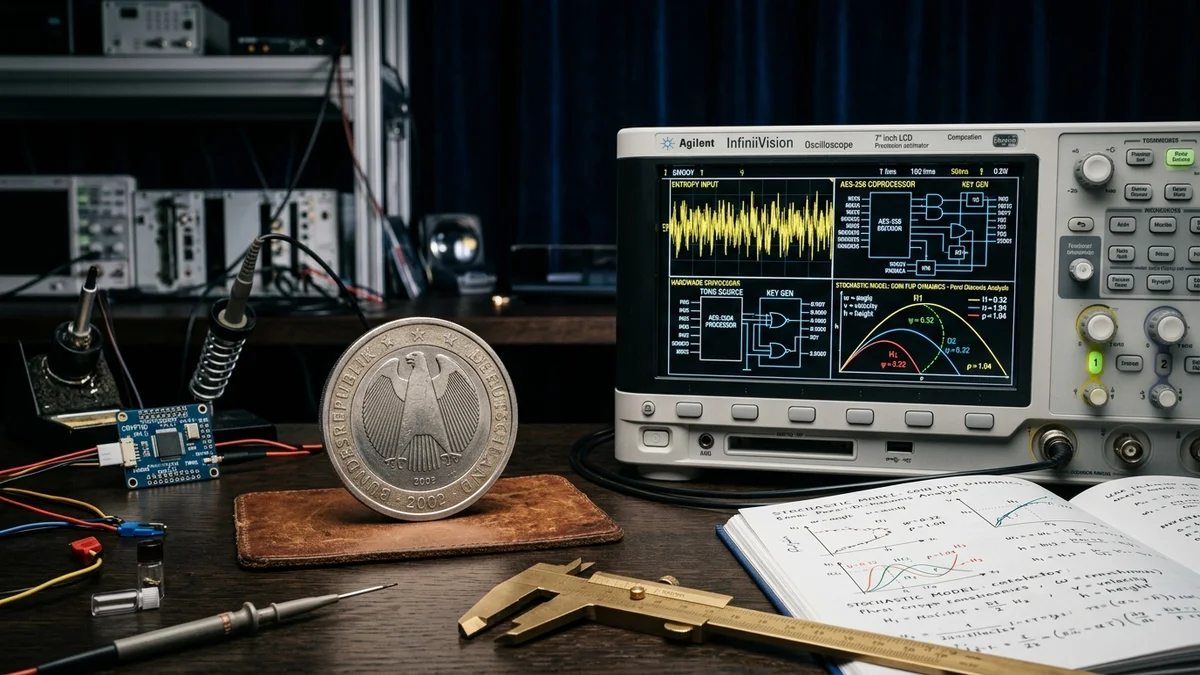
2. Die W3C Web Cryptography API: Hardware-basierte Entropie
Zur Gewährleistung vollkommener Unparteiischkeit greift KopfOderZahl.eu ausschließlich auf die standardisierte W3C Web Cryptography API zurück:
window.crypto.getRandomValues(randArr);
const outcome = (randArr[0] % 2 === 0) ? 'Kopf' : 'Zahl';
Diese Schnittstelle zapft den hardwarebasierten CSPRNG-Pool (Cryptographically Secure Pseudorandom Number Generator) deines Betriebssystems an:
- Physikalische Entropiequellen: Mikroskopisches thermisches Rauschen der CPU-Kerne, zeitliche Abstände von Tastatur- und Maus-Interrupts sowie Fluktuationen von Hardware-Clocks.
- Gleichverteilung: Bei einer 32-Bit-Ganzzahl (232 = 4.294.967.296 Zustände) entspricht die Modulo-Operation mit 2 einer mathematisch reinen Bernoulli-Wahrscheinlichkeit von exakt p = 0,50000000.
- Client-Side Privatsphäre: Jeder Wurf wird lokal auf deinem Endgerät berechnet. Es werden keine Nutzerdaten an Server übertragen.
3. Die Stanford-Studie von Persi Diaconis: Physikalische Taumelbewegung
In der realen Welt ist der Wurf einer Euromünze kein perfektes 50/50-Experiment. Im Jahr 2007 demonstrierten die Mathematiker Persi Diaconis, Susan Holmes und Richard Montgomery an der Stanford University in ihrer bahnbrechenden Publikation Dynamical Bias in the Coin Toss eine erstaunliche physikalische Realität:
Wenn ein Mensch eine Münze mit dem Daumen hochschnippt, taumelt sie im Flug um eine schräge Präzessionsachse. Dadurch verbringt die Oberseite rund 50,8% der Flugzeit mit Blick nach oben. Fängt man die Münze in der Handfläche auf, landet sie mit exakt 50,8% Wahrscheinlichkeit wieder auf derselben Seite, die vor dem Wurf nach oben zeigte.
Diese theoretischen Berechnungen wurden im Jahr 2023 durch eine groß angelegte empirische Studie von František Bartoš et al. mit über 48 Einzelpersonen und 350.757 protokollierten physischen Münzwürfen eindrucksvoll bestätigt: Die empirische Trefferquote für dieselbe Ausgangsseite lag bei 50,8% (95%-Konfidenzintervall: 50,6% bis 50,9%).
Zusätzlich beeinflussen die unterschiedlichen Prägetiefen (z. B. der Bundesadler auf der deutschen 1-Euro-Münze gegenüber der Zahlseite) die Gewichtsverteilung und den Schwerpunkt der Münze. Unser digitaler Simulator eliminiert diese mechanischen Präzessionsverzerrungen vollkommen und garantiert eine unverfälschte 50:50-Chancengleichheit.
| Verfahren | Wahrscheinlichkeit Kopf | Wahrscheinlichkeit Zahl | Verzerrungsfaktor |
|---|---|---|---|
| KopfOderZahl.eu (W3C CSPRNG) | 50,0000% | 50,0000% | 0,00% (Mathematisch ideal) |
| Physische Münze (Handfang) | 50,80% (gleiche Seite) | 49,20% (Gegenseite) | +0,80% Präzessions-Drall |
| Physische Münze (Bodenaufprall) | Bis zu 51,5% | Bis zu 48,5% | Kanten- & Masseverzerrung |
| Standard-Websites (Math.random) | ~50,0% ± Pseudo-Drall | ~50,0% ± Pseudo-Drall | Periodische PRNG-Mängel |
4. Statistische Validierung nach den NIST SP 800-22 Testverfahren
Um die Qualität der generierten Zufallssequenzen transparent nachzuweisen, unterziehen wir unsere Berechnungslogik regelmäßigen statistischen Integritätstests, die an die NIST SP 800-22 Testsuite für kryptografische Zufallszahlengeneratoren angelehnt sind:
Überprüfung, ob das Verhältnis von Kopf zu Zahl bei n = 100.000 Würfen innerhalb des statistischen Konfidenzintervalls von p = 0,5000 ± 0,0031 verbleibt.
Prüfung der Länge und Häufigkeit von ununterbrochenen Serien gleicher Ergebnisse (z. B. 4-mal oder 5-mal Kopf in Folge) zur Vermeidung von Klumpenbildung.
Sicherstellung, dass Wurf (k) keinerlei statistische Abhängigkeit oder Informationskorrelation zu Wurf (k-1) oder früheren Durchgängen aufweist.
Durch diese kompromisslose Architektur bietet KopfOderZahl.eu Schiedsrichtern, Lehrkräften, Wissenschaftlern und Alltagsentscheidern eine verlässliche und mathematisch einwandfreie Plattform für unparteiische Zufallsauswahlen.
- Dynamical Bias in the Coin Toss
- Ars Conjectandi: Theoremata de Conjectandi
- NIST Special Publication 800-22: Statistical Test Suite for Random and Pseudorandom Number Generators
- Web Cryptography API (W3C Recommendation)